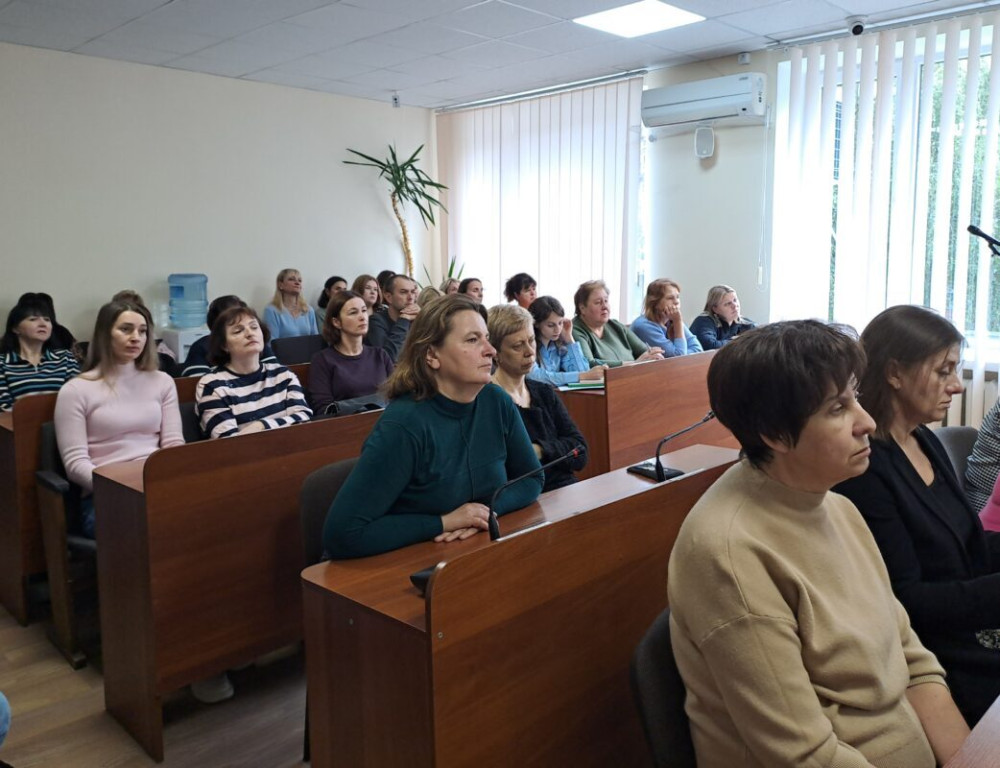
У Ковелі працівників міськради та комунальних підприємств навчали кібергігієни: як захиститися від основних загроз
Для працівників виконавчого комітету Ковельської міської ради та комунальних підприємств провели тренінг «Кібергігієна — основа кібербезпеки». Захід відбувся за участю фахівця Управління Державної служби спеціального зв’язку та захисту інформації України у Волинській області Олександра.
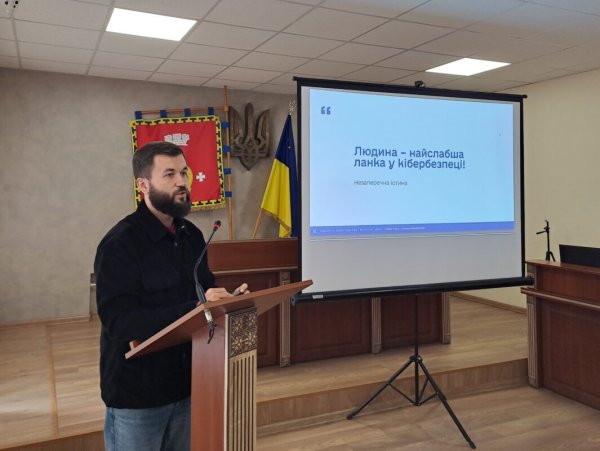
Під час зустрічі говорили не лише про те, які кіберзагрози існують, а й про те, як працівникам щодня зменшувати ризики стати їхньою жертвою.
Актуальність теми підтверджують наведені під час тренінгу дані: у презентації зазначено, що кількість опрацьованих кіберінцидентів зросла з 4315 у 2024 році до 5927 у 2025-му — на 37,4%. Найбільша частка атак у 2025 році припадала на місцеві органи влади — 35,7%.
Окремо розглянули загрози, пов’язані зі шкідливим програмним забезпеченням, зокрема вірусами, троянами, програмами-вимагачами, бекдорами, кейлогерами та криптомайнерами.
На конкретних прикладах продемонстрували, як зловмисники можуть використовувати електронну пошту, месенджери, підроблені сайти та документи з вкладеннями для отримання доступу до інформації або пристрою.
Йшлося також про викрадення акаунтів у месенджерах, зокрема WhatsApp, та використання зламаних сторінок для подальшого обману контактів власника акаунта.
1. Використовувати унікальні складні паролі.
Не варто використовувати один пароль для різних сервісів. У презентації рекомендують користуватися генераторами та менеджерами паролів, а також паролями-фразами.
2. Увімкнути багатофакторну автентифікацію (MFA).
Додатковий фактор захисту варто використовувати всюди, де це можливо — зокрема для електронної пошти, соціальних мереж та банківських застосунків.
3. Не переходити без перевірки за підозрілими посиланнями.
Перед введенням логіна, пароля чи інших конфіденційних даних потрібно перевіряти адресу сайту та переконуватися, що це справжній ресурс.
4. Обережно працювати з електронною поштою та вкладеннями.
Незнайомий відправник, несподіваний файл, прохання терміново перейти за посиланням або відкрити документ — привід зупинитися й перевірити інформацію, перш ніж виконувати будь-які дії. Під час тренінгу показали реальні приклади шкідливих вкладень та листів.
5. Регулярно оновлювати операційну систему та програми.
Оновлення закривають виявлені вразливості, тому відкладати їх встановлення не варто. Окремо під час тренінгу звернули увагу на припинення підтримки Windows 10 та пов’язані з цим кіберризики.
6. Використовувати ліцензійне програмне забезпечення.
Неліцензійні програми можуть створювати додаткові ризики для безпеки пристроїв та інформації.
7. Не передавати службову інформацію через небезпечні мережі.
Публічні Wi-Fi-мережі можуть створювати додаткові ризики перехоплення даних, тому під час роботи з конфіденційною інформацією необхідно бути особливо обережними.
У таких випадках працівник має повідомити відповідального за кіберзахист або відповідного спеціаліста установи. Під час тренінгу також надали контакти регіональної команди реагування при Управлінні Держспецзв’язку у Волинській області та національної команди реагування CERT-UA.
За словами фахівця Держспецзв’язку, головна мета таких навчань — не лише допомагати реагувати на вже скоєні кіберінциденти, а запобігати їм, формуючи правильні цифрові звички.
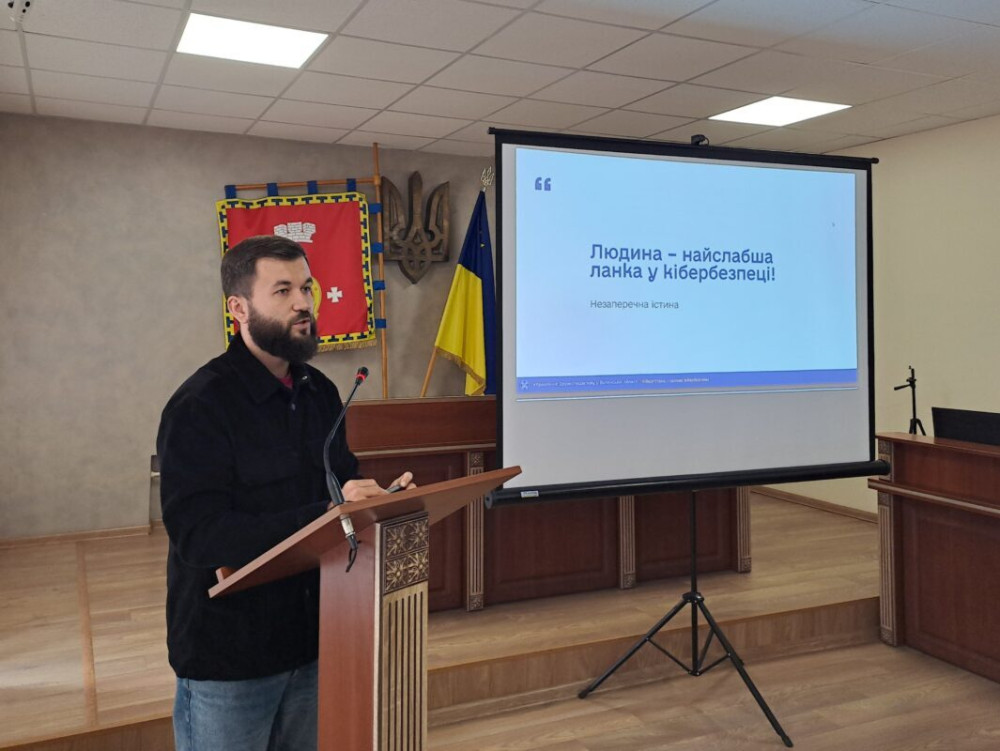
Під час зустрічі говорили не лише про те, які кіберзагрози існують, а й про те, як працівникам щодня зменшувати ризики стати їхньою жертвою.
Актуальність теми підтверджують наведені під час тренінгу дані: у презентації зазначено, що кількість опрацьованих кіберінцидентів зросла з 4315 у 2024 році до 5927 у 2025-му — на 37,4%. Найбільша частка атак у 2025 році припадала на місцеві органи влади — 35,7%.
Які загрози обговорили
Одним із ключових напрямів тренінгу став фішинг — спроби шахрайським шляхом отримати логіни, паролі, банківські дані, коди підтвердження чи іншу конфіденційну інформацію. Учасникам показали приклади підроблених повідомлень, сайтів та посилань і пояснили, на що варто звертати увагу.Окремо розглянули загрози, пов’язані зі шкідливим програмним забезпеченням, зокрема вірусами, троянами, програмами-вимагачами, бекдорами, кейлогерами та криптомайнерами.
На конкретних прикладах продемонстрували, як зловмисники можуть використовувати електронну пошту, месенджери, підроблені сайти та документи з вкладеннями для отримання доступу до інформації або пристрою.
Йшлося також про викрадення акаунтів у месенджерах, зокрема WhatsApp, та використання зламаних сторінок для подальшого обману контактів власника акаунта.
Як захиститися: основні правила
Фахівці наголосили на кількох простих правилах, які мають стати звичною частиною щоденної роботи.1. Використовувати унікальні складні паролі.
Не варто використовувати один пароль для різних сервісів. У презентації рекомендують користуватися генераторами та менеджерами паролів, а також паролями-фразами.
2. Увімкнути багатофакторну автентифікацію (MFA).
Додатковий фактор захисту варто використовувати всюди, де це можливо — зокрема для електронної пошти, соціальних мереж та банківських застосунків.
3. Не переходити без перевірки за підозрілими посиланнями.
Перед введенням логіна, пароля чи інших конфіденційних даних потрібно перевіряти адресу сайту та переконуватися, що це справжній ресурс.
4. Обережно працювати з електронною поштою та вкладеннями.
Незнайомий відправник, несподіваний файл, прохання терміново перейти за посиланням або відкрити документ — привід зупинитися й перевірити інформацію, перш ніж виконувати будь-які дії. Під час тренінгу показали реальні приклади шкідливих вкладень та листів.
5. Регулярно оновлювати операційну систему та програми.
Оновлення закривають виявлені вразливості, тому відкладати їх встановлення не варто. Окремо під час тренінгу звернули увагу на припинення підтримки Windows 10 та пов’язані з цим кіберризики.
6. Використовувати ліцензійне програмне забезпечення.
Неліцензійні програми можуть створювати додаткові ризики для безпеки пристроїв та інформації.
7. Не передавати службову інформацію через небезпечні мережі.
Публічні Wi-Fi-мережі можуть створювати додаткові ризики перехоплення даних, тому під час роботи з конфіденційною інформацією необхідно бути особливо обережними.
Що робити, якщо стався кіберінцидент
Ще одна важлива рекомендація — не приховувати проблему і не намагатися самостійно її вирішувати, якщо є підозра на злам акаунта, зараження пристрою чи інший кіберінцидент.У таких випадках працівник має повідомити відповідального за кіберзахист або відповідного спеціаліста установи. Під час тренінгу також надали контакти регіональної команди реагування при Управлінні Держспецзв’язку у Волинській області та національної команди реагування CERT-UA.
За словами фахівця Держспецзв’язку, головна мета таких навчань — не лише допомагати реагувати на вже скоєні кіберінциденти, а запобігати їм, формуючи правильні цифрові звички.
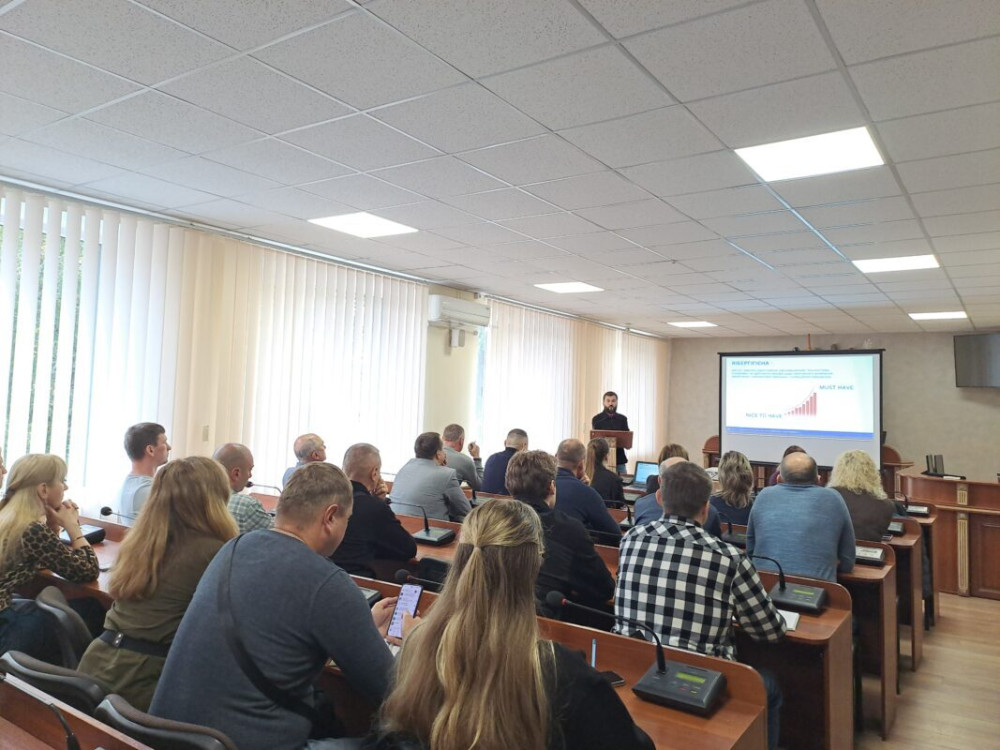
«Наша мета — мінімізувати кількість кіберподій на робочих місцях, адже такі випадки відбуваються щодня, їх дуже багато. Тож замість того, щоб постійно надавати допомогу у реагуванні на проблеми, краще провести навчання і запобігти їм», — зазначив Олександр.Кібергігієна сьогодні стосується не лише працівників органів місцевого самоврядування. Обережність із посиланнями та вкладеннями, надійні паролі, MFA, оновлення програм і перевірка сайтів перед введенням даних — прості кроки, які кожен може застосовувати щодня.